Ransomware
L'FBI avisa que continuen els atacs contra FortiGate amb contrasenyes robades, que obren la porta al ransomware
L'FBI i el Servei Secret dels EUA alerten que la campanya FortiBleed continua activa: entra en tallafocs i VPN de FortiGate amb contrasenyes filtrades o febles i ven l'accés a grups de ransomware. No és una fallada nova: actualitzar no n'hi ha prou, cal canviar contrasenyes i activar MFA.
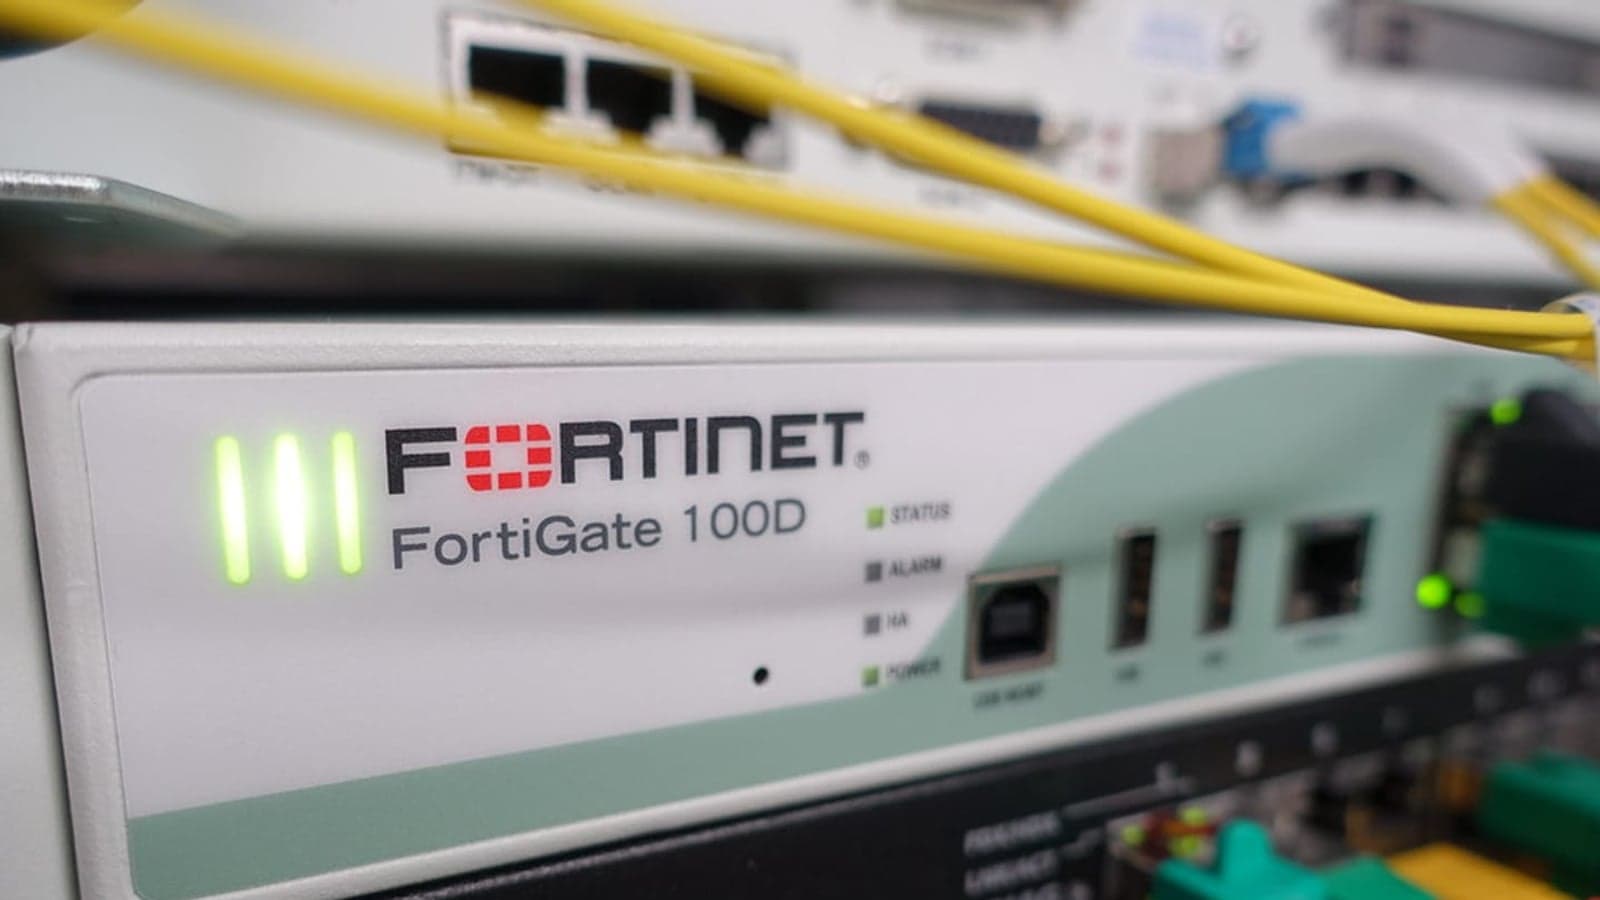
Fortinet — Fabricant dels equips atacats (no es tracta d'una vulnerabilitat nova)
En 30 segons
- L'FBI i el Servei Secret dels EUA van avisar el 6 d'octubre que la campanya FortiBleed contra tallafocs i VPN de FortiGate continua activa.
- No explota cap fallada nova: fa servir contrasenyes filtrades, reutilitzades o febles, i ataca sobretot equips sense MFA, segons Fortinet.
- Segons l'FBI, els atacants creen els seus propis administradors i, en alguns casos, esborren o canvien els legítims, i deixen l'empresa sense accés al seu tallafocs.
- L'accés es ven a grups de ransomware: l'avís cita INC/Lynx i Payload. SOCRadar ha verificat més de 86.644 equips compromesos en 194 països.
M'afecta?
T'afecta si la teva empresa té un tallafocs FortiGate amb la VPN o l'administració accessibles des d'internet, sobretot si les contrasenyes no s'han canviat en mesos o no hi ha MFA. És la configuració típica d'una pime amb teletreball. Que l'equip estigui actualitzat no et protegeix: l'atac entra amb contrasenyes. No hi ha víctimes espanyoles confirmades públicament.
Què ha passat
El 6 d'octubre de 2026, l'FBI i el Servei Secret dels Estats Units van publicar un avís conjunt (JCSA-20261006-01) sobre FortiBleed, una campanya que, segons el document, continua activa contra tallafocs FortiGate de Fortinet i les seves passarel·les de VPN accessibles des d'internet.
L'avís la descriu com una campanya global de robatori de credencials: els atacants entren amb contrasenyes reutilitzades o filtrades en incidents anteriors, o les endevinen provant contrasenyes comunes, i aprofiten que alguns equips desen les contrasenyes dels administradors amb un sistema antic que es pot desxifrar. Amb aquest accés, creen administradors nous, extreuen més credencials i salten a la xarxa interna de l'empresa.
Fortinet ja s'havia pronunciat al juny. Al seu blog de seguretat va deixar clar que «no és una vulnerabilitat nova de Fortinet» i que l'activitat combina credencials reutilitzades d'incidents anteriors amb atacs de força bruta contra equips amb contrasenyes febles i sense autenticació multifactor (MFA).
Què sabem
- Escala: l'avís de l'FBI recull que l'empresa SOCRadar ha verificat més de 86.644 equips compromesos en 194 països.
- Bloquejos: segons l'FBI, en alguns casos els atacants esborren els comptes originals o en canvien la contrasenya, i l'empresa es queda sense accés al seu propi tallafocs.
- Ransomware: l'avís indica que els responsables venen l'accés a altres delinqüents i cita dos grups de ransomware que ja l'han fet servir: INC/Lynx i Payload.
- Senyals: l'FBI publica noms de comptes creats pels atacants, que imiten comptes de suport o d'administració (per exemple, «support_fortinet», «forti_support2» o «itadmin»).
- Actualitzar no n'hi ha prou: l'FBI adverteix que recuperar el control pot exigir més que aplicar pedaços i canviar contrasenyes.
Què no sabem encara
- Si hi ha empreses espanyoles afectades. Ni l'FBI ni Fortinet donen dades per país, i l'informe de SOCRadar no ofereix xifres d'Espanya.
- Quantes empreses han patit un bloqueig o un atac de ransomware arran d'aquesta campanya. L'avís no dona xifres.
Per què importa
La majoria d'avisos sobre tallafocs parlen d'una fallada de programari i d'un pedaç. Aquest no: l'atac entra per la porta, amb usuari i contrasenya. Un equip perfectament actualitzat continua exposat si la seva VPN accepta una contrasenya filtrada i no demana un segon factor.
I qui entra no sol quedar-s'hi. Segons l'FBI, la campanya funciona com un intermediari que ven accessos a grups de ransomware: el tallafocs és només el primer pas.
Què significa per a una pime
En una empresa de 20 persones que teletreballa, la VPN del FortiGate sol ser l'únic camí als arxius de l'oficina. És habitual que:
- la configurés el proveïdor d'informàtica fa anys i ningú n'hagi canviat les contrasenyes des d'aleshores;
- diversos empleats, o el mateix proveïdor, comparteixin un mateix usuari;
- no es demani MFA perquè «és més còmode així».
Si la contrasenya d'un empleat es va filtrar en un altre servei i la reutilitza a la VPN, aquest és exactament el tipus d'accés que busca aquesta campanya.
Què hauria de fer la teva empresa aquesta setmana
- Pregunta al teu proveïdor d'informàtica si teniu un FortiGate amb la VPN o l'administració accessibles des d'internet. Si l'administració no cal que estigui oberta, que la tanquin o la limitin.
- Canvieu les contrasenyes de la VPN i dels administradors del tallafocs, i tanqueu les sessions obertes, com recomanen l'FBI i Fortinet.
- Activeu l'MFA a la VPN i als comptes d'administració. És la mesura que més dificulta aquest atac. La nostra guia sobre MFA (en castellà) explica com plantejar-ho a l'equip.
- Demana que revisin els administradors del tallafocs i que eliminin qualsevol compte que ningú reconegui. Si n'apareix un, tracteu l'equip com a compromès.
- Demana que actualitzin FortiOS a una versió recent que desi les contrasenyes amb el sistema més segur que recomana Fortinet (PBKDF2). No substitueix els passos anteriors, però tanca una de les vies que fa servir la campanya.
Fonts
- FBI i Servei Secret dels EUA — «FortiBleed Operations Continue Targeting Exposed Systems Leading to Reports of Lockouts» (avís conjunt JCSA-20261006-01, 6 d'octubre de 2026)Font primària
- Fortinet PSIRT — «Analysis of Reported Credential Compromise of FortiGate Devices» (Carl Windsor, 19 de juny de 2026)Font primària
- SOCRadar — «FortiBleed: SOCRadar's Investigation into 86,644 Compromised Fortinet Firewalls» (16 de juny de 2026, actualitzat el 3 de setembre de 2026)
- BleepingComputer — «FBI: Ongoing FortiBleed attacks lock out FortiGate VPN admins» (Bill Toulas, 7 d'octubre de 2026)
Redacció de Defentria. L'equip de Defentria selecciona notícies de ciberseguretat a partir de fonts primàries (CERT, organismes oficials i fabricants) i explica què signifiquen per a una pime espanyola i què cal fer al respecte.