Ahultasunak
Erasotzaileak MikroTik routerren kontrola hartzen ari dira dagoeneko adabakia duten akatsekin
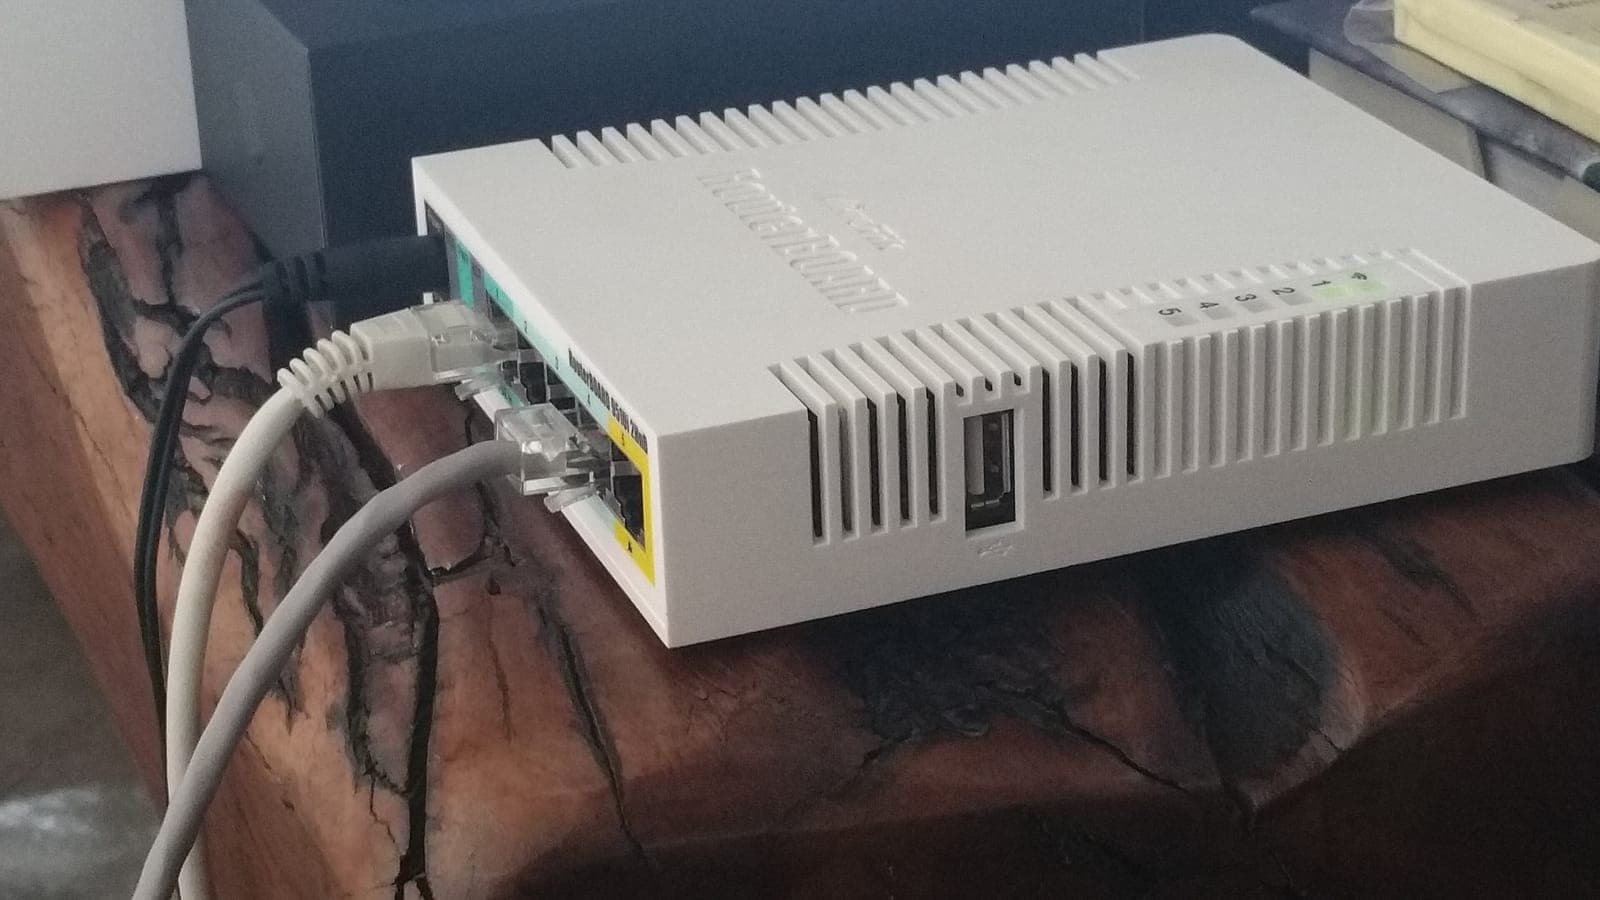
RouterOSeko bi akatsi esker, pasahitzik gabe sar daiteke MikroTik router baten administrazioan, CERT Polskaren arabera, eta CISAk ustiatutzat jotzen ditu. Adabakia irailaren 3tik dago eskuragarri. Zure bulegoak MikroTik bat erabiltzen badu, egiaztatu bertsioa eta internetetik administra daitekeen.
MikroTik — Kaltetutako produktuaren fabrikatzailea (RouterOS)
30 segundotan
- CERT Polskaren arabera, RouterOSeko bi akats konbinatuta, MikroTik router baten administrazio-kontsolarako sarbide osoa lor daiteke pasahitzik gabe, bere SSH zerbitzura iristerik badago.
- Erregistratutako lehen erasoak irailaren 2koak dira, MikroTikek zuzenketa argitaratu baino egun bat lehenagokoak: RouterOS 7.24.2, 7.23.4 eta 6.49.21.
- CISAk irailaren 25ean CVE-2026-67279, bi akatsetako bat, aktiboki ustiatutako ahultasunen katalogoan sartu zuen.
- MikroTikek gomendatzen du eguneratzea, administrazio-atakak internetera ez irekitzea eta ekipoak intrusio-zantzurik duen egiaztatzea.
Eragiten al dit?
Eragiten dizu zure enpresak MikroTik router bat (RouterOS duena) erabiltzen badu eta irailaren 3tik eguneratu ez bada, batez ere norbaitek internetetik SSH bidez administra badezake. Routerra hornitzaileak aukeratu eta instalatu ohi du, beraz baliteke jakin gabe edukitzea. Ez dago Espainiako biktimarik baieztatuta.
Zer gertatu da
2026ko irailaren 3an, MikroTikek RouterOSerako —bere routerren sistemarako— «segurtasun-eguneratze garrantzitsu» gisa deskribatu zuena argitaratu zuen. Oharrean azaltzen zuen xehetasunak gordetzen zituela: «Sistemak eguneratzeko denbora emateko, oraingoz ez dugu informazio zehatzik argitaratzen».
Irailaren 22an, Poloniako gertakariei erantzuteko talde nazionalak, CERT Polskak, bere analisia argitaratu zuen. CERT Polskaren arabera, bi akatsen konbinazioak —MikroTrick izena eman dio— «autentifikaziorik gabeko sarbide osoa ematen du administrazio-kontsolara», routerraren SSH zerbitzuaren bidez. Erasoen lehen erregistro publikoak irailaren 2koak dira, adabakia egon aurretikoak.
Irailaren 25ean, Estatu Batuetako zibersegurtasun agentziak (CISA) CVE-2026-67279, akats horietako bat, aktiboki ustiatutako ahultasunen katalogoan sartu zuen.
Zer dakigu
- Bertsio zuzenduak (MikroTiken arabera): RouterOS 7.24.2, 7.23.4 eta 6.49.21, eta 7.25beta3 proba-bertsioa. Aurrekoak kaltetuta daude.
- Erasorako baldintza: routerraren SSH zerbitzua erasotzailearen eskura egon behar da. MikroTikek dio bere konfigurazio lehenetsiak internetetik sarbide hori blokeatzen duela; arriskua norbaitek ireki duenean agertzen da.
- Zer egiten duten erasotzaileek: CERT Polskak deskribatzen du administratzaile-kontu berriak sortzen dituztela eta routerraren diagnostiko-fitxategiak kanpoko zerbitzarietara bidaltzen dituztela.
- Esposizioa: BleepingComputerrek aipatutako Shadowserverren datuen arabera, irailaren 5ean 122.500 MikroTik ekipok zuten SSHa internetetik eskuragarri. Ez dakigu horietatik zenbat ziren ahulak.
- CERT Polskak azaltzen du AA agenteak erabili zituela akatsen analisi teknikoa bizkortzeko.
Zer ez dakigu oraindik
- Zenbat router arriskuan jarri diren. Ez dago zifra publikorik.
- Espainian biktimarik dagoen. Ez dago bat ere baieztatuta.
- Identifikatzaile zehatzak. MikroTiken oharrak CVE-2026-67276, CVE-2026-86060 eta CVE-2026-67277 aipatzen ditu; CERT Polskak eta CISAk katea CVE-2026-86060 eta CVE-2026-67279 akatsei egozten diete, eta CERT Polskak dio argitalpen batzuek oker lotu zutela CVE-2026-67276 MikroTrickekin. Zure enpresarentzat ez da ezer aldatzen: bertsio zuzenduak berberak dira.
Zergatik da garrantzitsua
Routerra bulegoko trafiko guztia igarotzen den ekipoa da. Hura kontrolatzen duenak trafiko hori ikusi edo desbideratu dezake eta sarera sartzeko bide gisa erabil dezake, inor mezu elektroniko batekin engainatu beharrik gabe.
Eta eredu bat errepikatzen da berriro: erasotzaileak adabakia baino lehen hasi ziren, eta benetako arriskua asteak geroago oraindik eguneratu gabe dauden ekipoetan dago.
Zer esan nahi du ETE batentzat
Enpresa txiki batean, routerra operadoreak edo informatika-hornitzaileak aukeratu eta instalatu ohi du. Horrek ohiko bi ondorio ditu:
- enpresak ez daki zer marka duen routerrak ezta nork eguneratzen duen ere;
- urrutiko laguntza eman ahal izateko, instalatzaileak batzuetan administrazioa internetera irekita uzten du, hain zuzen ere eraso honek behar duen baldintza.
Zer egin beharko luke zure enpresak aste honetan
- Galdetu zure informatika-hornitzaileari edo operadoreari zure bulegoan MikroTik routerrik dagoen eta RouterOSen zer bertsio duen. 7.24.2, 7.23.4 edo 6.49.21 baino lehenagokoa bada, eskatu eguneratzeko.
- Eskatu routerraren administrazioa internetera irekita ez egotea. MikroTikek gomendatzen du SSHa sare fidagarrietara mugatzea eta, urrutiko laguntzarako, VPN bat erabiltzea atakak ireki beharrean.
- Eskatu intrusio-zantzurik dagoen egiaztatzeko: inork ezagutzen ez dituen erabiltzaileak edo scriptak eta MikroTikek deskribatzen duen ekipo markatuaren abisua («Flagged»). Eguneratzeak atea ixten du, baina ez du kanporatzen lehendik sartu dena.
- Utzi idatziz nork mantentzen duen routerra eta zenbatero eguneratzen den.
Ez badakizu zure enpresako zein ekipo administra daitezkeen internetetik, zibersegurtasun-auditoria bat hain zuzen ere hortik hasten da.
Iturriak
- MikroTik — «September 2026 vulnerability» (2026ko irailaren 3a)Lehen mailako iturria
- CERT Polska — «MikroTrick: technical analysis, disclosure process, and the use of LLM agents» (2026ko irailaren 22a)Lehen mailako iturria
- CISA — «CISA Adds Two Known Exploited Vulnerabilities to Catalog» (2026ko irailaren 25a)Lehen mailako iturria
- BleepingComputer — «Hackers exploit new MikroTik RouterOS flaws to hijack routers» (2026ko irailaren 7a)
Defentriaren erredakzioa. Defentriaren taldeak lehen mailako iturrietatik (CERTak, erakunde ofizialak eta fabrikatzaileak) aukeratzen ditu zibersegurtasun albisteak, eta Espainiako ETE batentzat zer esan nahi duten eta horren aurrean zer egin azaltzen du.