Ransomware-a
FBIk ohartarazi du FortiGateren aurkako erasoek jarraitzen dutela pasahitz lapurtuekin, ransomwareari bidea irekiz
FBIk eta AEBko Zerbitzu Sekretuak ohartarazi dute FortiBleed kanpainak aktibo jarraitzen duela: FortiGate suebakietan eta VPNetan pasahitz filtratu edo ahulekin sartzen da eta sarbidea ransomware taldeei saltzen die. Ez da akats berria: eguneratzea ez da nahikoa, pasahitzak aldatu eta MFA aktibatu behar dira.
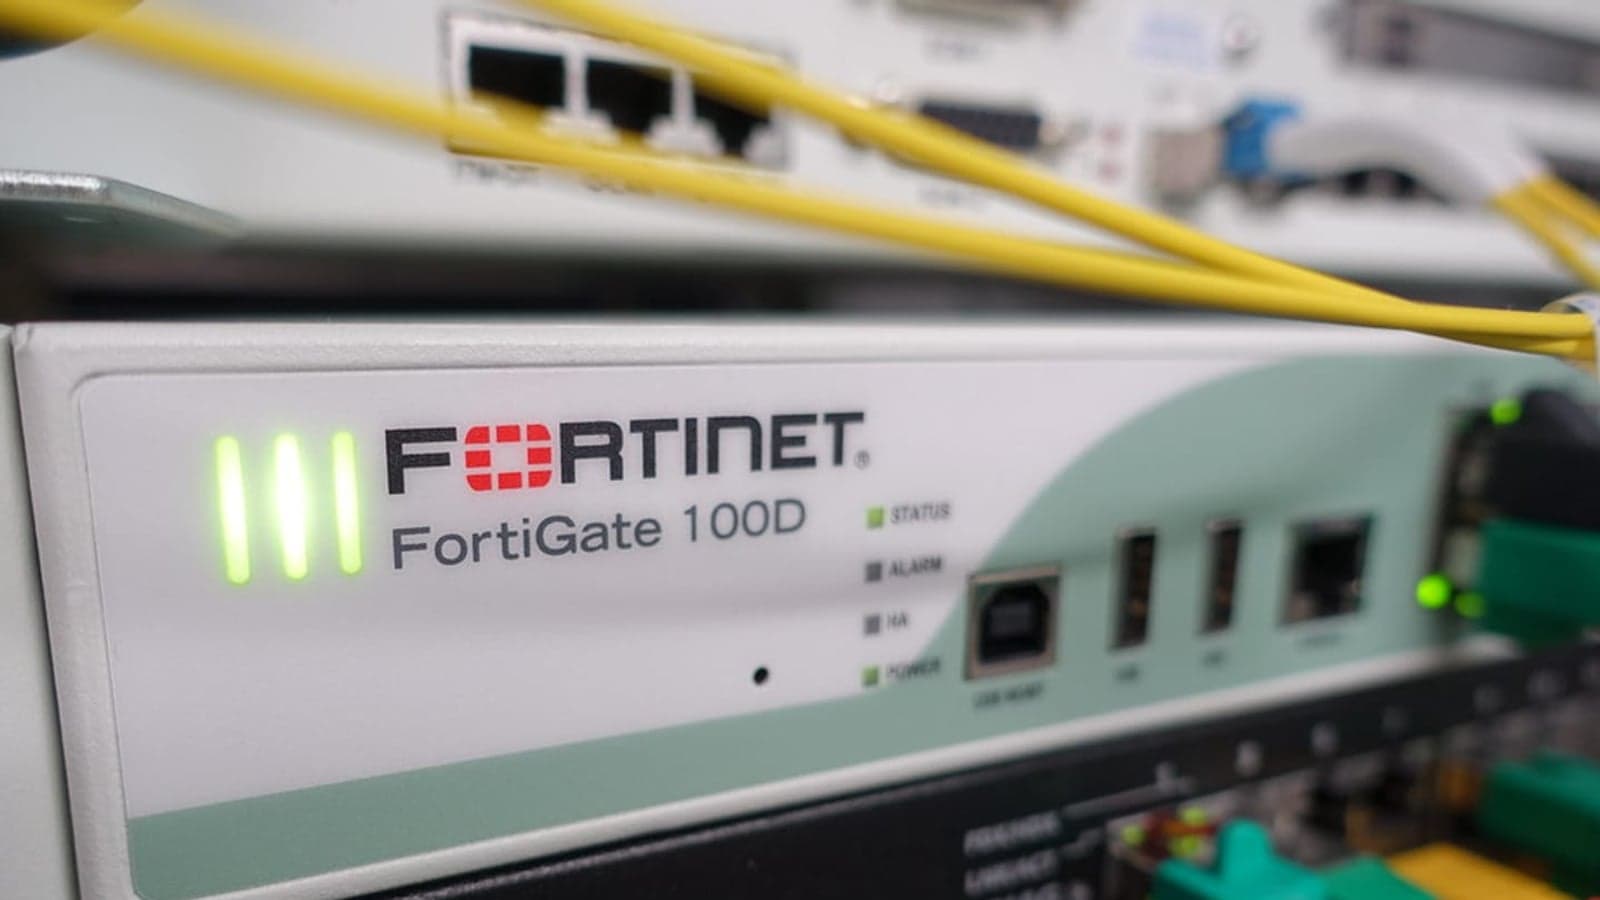
Fortinet — Erasotako ekipoen fabrikatzailea (ez da ahultasun berri bat)
30 segundotan
- FBIk eta AEBko Zerbitzu Sekretuak urriaren 6an ohartarazi zuten FortiGate suebakien eta VPNen aurkako FortiBleed kanpainak aktibo jarraitzen duela.
- Ez du akats berririk ustiatzen: pasahitz filtratuak, berrerabiliak edo ahulak erabiltzen ditu, eta batez ere MFArik gabeko ekipoei erasotzen die, Fortineten arabera.
- FBIren arabera, erasotzaileek beren administratzaileak sortzen dituzte eta, kasu batzuetan, legitimoak ezabatu edo aldatu egiten dituzte, eta enpresa bere suebakirako sarbiderik gabe geratzen da.
- Sarbidea ransomware taldeei saltzen zaie: abisuak INC/Lynx eta Payload aipatzen ditu. SOCRadarrek 194 herrialdetan arriskuan dauden 86.644 ekipo baino gehiago egiaztatu ditu.
Eragiten al dit?
Eragiten dizu zure enpresak FortiGate suebaki bat badu VPNa edo administrazioa internetetik eskuragarri dituela, batez ere pasahitzak hilabeteetan aldatu ez badira edo MFArik ez badago. Telelana duen ETE baten ohiko konfigurazioa da. Ekipoa eguneratuta egoteak ez zaitu babesten: erasoa pasahitzekin sartzen da. Ez dago Espainiako biktimarik publikoki baieztatuta.
Zer gertatu da
2026ko urriaren 6an, FBIk eta Estatu Batuetako Zerbitzu Sekretuak abisu bateratu bat argitaratu zuten (JCSA-20261006-01) FortiBleed-i buruz. Dokumentuaren arabera, kanpaina horrek aktibo jarraitzen du Fortineten FortiGate suebakien eta internetetik eskuragarri dauden haien VPN pasabideen aurka.
Abisuak kredentzialak lapurtzeko kanpaina global gisa deskribatzen du: erasotzaileak aurreko gertakarietan berrerabilitako edo filtratutako pasahitzekin sartzen dira, edo pasahitz arruntak probatuz asmatzen dituzte, eta aprobetxatu egiten dute ekipo batzuek administratzaileen pasahitzak deszifra daitekeen sistema zahar batekin gordetzen dituztela. Sarbide horrekin, administratzaile berriak sortzen dituzte, kredentzial gehiago ateratzen dituzte eta enpresaren barne-sarera jauzi egiten dute.
Fortinetek ekainean hitz egin zuen jada. Bere segurtasun-blogean argi utzi zuen «ez dela Fortineten ahultasun berri bat» eta jarduerak aurreko gertakarietako kredentzial berrerabiliak eta indar gordineko erasoak uztartzen dituela, pasahitz ahulak dituzten eta faktore anitzeko autentifikaziorik (MFA) ez duten ekipoen aurka.
Zer dakigu
- Eskala: FBIren abisuak jasotzen du SOCRadar enpresak 194 herrialdetan arriskuan dauden 86.644 ekipo baino gehiago egiaztatu dituela.
- Blokeoak: FBIren arabera, kasu batzuetan erasotzaileek jatorrizko kontuak ezabatzen dituzte edo haien pasahitza aldatzen dute, eta enpresa bere suebakirako sarbiderik gabe geratzen da.
- Ransomwarea: abisuak dio atzean daudenek sarbidea beste gaizkile batzuei saltzen dietela, eta dagoeneko erabili duten bi ransomware talde aipatzen ditu: INC/Lynx eta Payload.
- Seinaleak: FBIk erasotzaileek sortutako kontuen izenak argitaratzen ditu, laguntza- edo administrazio-kontuak imitatzen dituztenak (adibidez, «support_fortinet», «forti_support2» edo «itadmin»).
- Eguneratzea ez da nahikoa: FBIk ohartarazi du kontrola berreskuratzeko adabakiak aplikatzea eta pasahitzak aldatzea baino gehiago behar izan daitekeela.
Zer ez dakigu oraindik
- Espainiako enpresarik kaltetuta dagoen. Ez FBIk ez Fortinetek ez dute herrialdekako daturik ematen, eta SOCRadarren txostenak ez du Espainiako zifrarik eskaintzen.
- Zenbat enpresak jasan duten blokeo bat edo ransomware eraso bat kanpaina honen ondorioz. Abisuak ez du zifrarik ematen.
Zergatik da garrantzitsua
Suebakiei buruzko abisu gehienek software-akats batez eta adabaki batez hitz egiten dute. Honek ez: erasoa atetik sartzen da, erabiltzaile eta pasahitzarekin. Guztiz eguneratutako ekipo bat ere arriskuan dago bere VPNak pasahitz filtratu bat onartzen badu eta bigarren faktorerik eskatzen ez badu.
Eta sartzen dena ez da normalean han geratzen. FBIren arabera, kanpainak ransomware taldeei sarbideak saltzen dizkien bitartekari gisa funtzionatzen du: suebakia lehen urratsa baino ez da.
Zer esan nahi du ETE batentzat
Telelanean ari den 20 laguneko enpresa batean, FortiGatearen VPNa izan ohi da bulegoko fitxategietara iristeko bide bakarra. Ohikoa da:
- informatika-hornitzaileak duela urte batzuk konfiguratu izana eta harrezkero inork pasahitzak aldatu ez izana;
- hainbat langilek, edo hornitzaileak berak, erabiltzaile bera partekatzea;
- MFArik ez eskatzea «horrela erosoagoa delako».
Langile baten pasahitza beste zerbitzu batean filtratu bada eta VPNan berrerabiltzen badu, hori da hain zuzen kanpaina honek bilatzen duen sarbide mota.
Zer egin beharko luke zure enpresak aste honetan
- Galdetu zure informatika-hornitzaileari ea FortiGate bat duzuen VPNa edo administrazioa internetetik eskuragarri dituela. Administrazioak irekita egon beharrik ez badu, itxi edo muga dezatela.
- Aldatu pasahitzak VPNarenak eta suebakiaren administratzaileenak, eta itxi saio irekiak, FBIk eta Fortinetek gomendatzen duten bezala.
- Aktibatu MFA VPNan eta administrazio-kontuetan. Eraso hau gehien zailtzen duen neurria da. Gure MFAri buruzko gidak (gaztelaniaz) azaltzen du nola planteatu taldeari.
- Eskatu suebakiaren administratzaileak berrikusteko eta inork ezagutzen ez duen edozein kontu ezabatzeko. Bat agertzen bada, tratatu ekipoa arriskuan dagoen ekipo gisa.
- Eskatu FortiOS eguneratzeko pasahitzak Fortinetek gomendatzen duen sistema seguruenarekin (PBKDF2) gordetzen dituen bertsio berri batera. Ez ditu aurreko urratsak ordezkatzen, baina kanpainak erabiltzen duen bideetako bat ixten du.
Iturriak
- FBI eta AEBko Zerbitzu Sekretua — «FortiBleed Operations Continue Targeting Exposed Systems Leading to Reports of Lockouts» (JCSA-20261006-01 abisu bateratua, 2026ko urriaren 6a)Lehen mailako iturria
- Fortinet PSIRT — «Analysis of Reported Credential Compromise of FortiGate Devices» (Carl Windsor, 2026ko ekainaren 19a)Lehen mailako iturria
- SOCRadar — «FortiBleed: SOCRadar's Investigation into 86,644 Compromised Fortinet Firewalls» (2026ko ekainaren 16a, 2026ko irailaren 3an eguneratua)
- BleepingComputer — «FBI: Ongoing FortiBleed attacks lock out FortiGate VPN admins» (Bill Toulas, 2026ko urriaren 7a)
Defentriaren erredakzioa. Defentriaren taldeak lehen mailako iturrietatik (CERTak, erakunde ofizialak eta fabrikatzaileak) aukeratzen ditu zibersegurtasun albisteak, eta Espainiako ETE batentzat zer esan nahi duten eta horren aurrean zer egin azaltzen du.