Vulnerabilidades
Atacantes toman o control de routers MikroTik con fallos que xa teñen parche
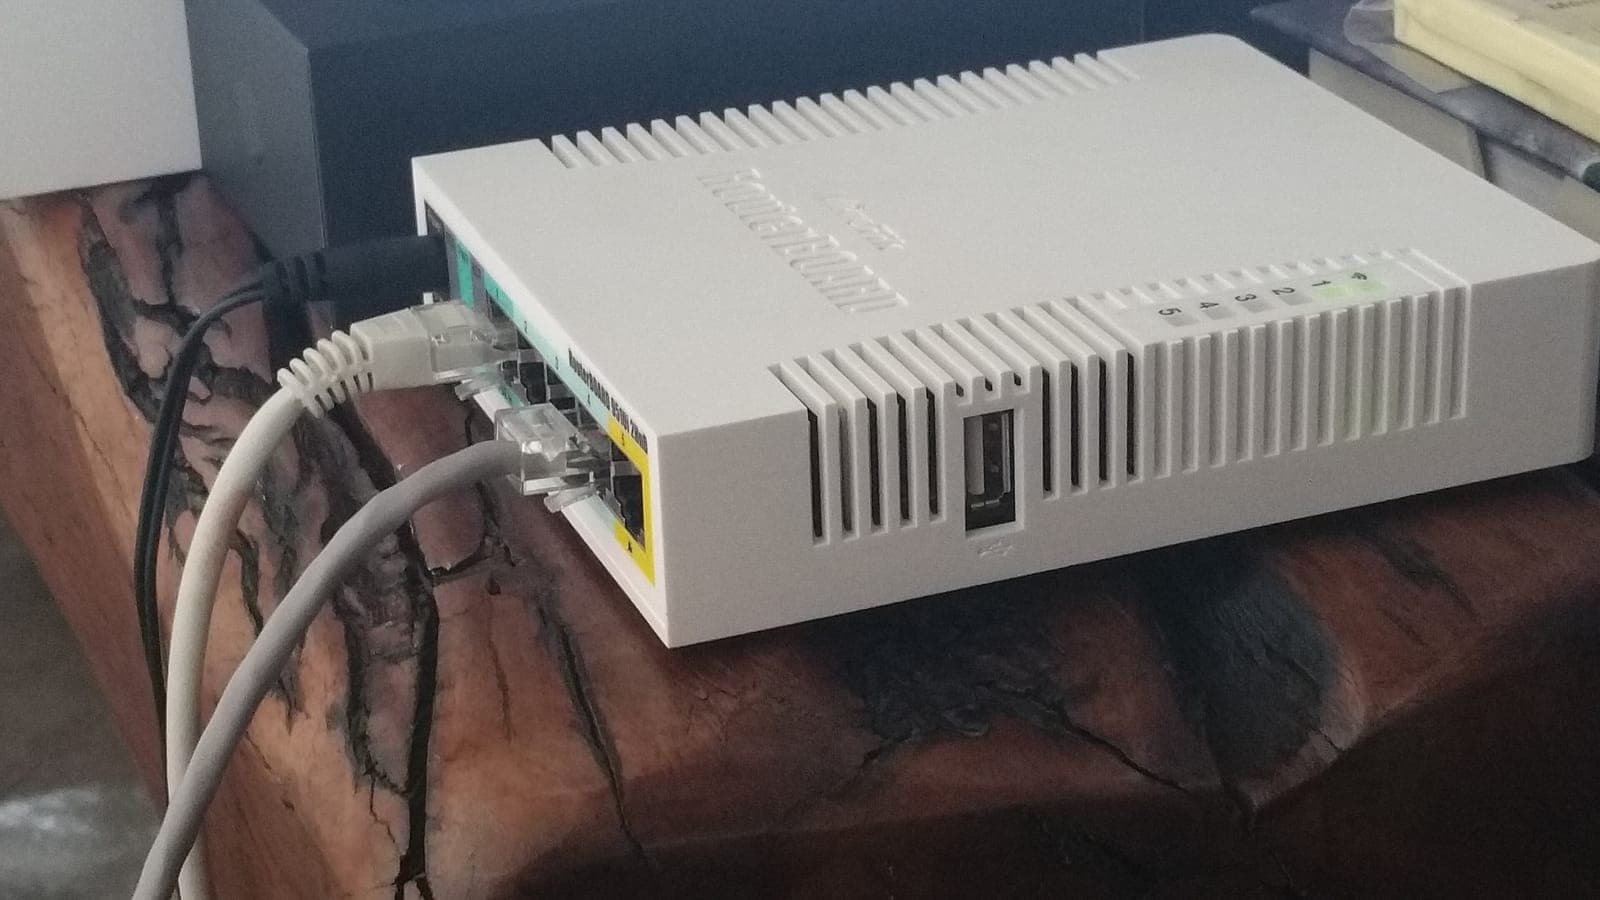
Dous fallos de RouterOS permiten entrar sen contrasinal na administración dun router MikroTik, segundo CERT Polska, e CISA considéraos explotados. O parche existe desde o 3 de setembro. Se a túa oficina usa un MikroTik, comproba a súa versión e se se pode administrar desde internet.
MikroTik — Fabricante do produto afectado (RouterOS)
En 30 segundos
- Segundo CERT Polska, a combinación de dous fallos de RouterOS dá acceso completo á consola de administración dun router MikroTik sen contrasinal, se o seu servizo SSH é accesible.
- Os primeiros ataques rexistrados son do 2 de setembro, un día antes de que MikroTik publicase a corrección: RouterOS 7.24.2, 7.23.4 e 6.49.21.
- CISA engadiu o 25 de setembro CVE-2026-67279, un dos dous fallos, ao seu catálogo de vulnerabilidades explotadas activamente.
- MikroTik recomenda actualizar, non abrir os portos de administración a internet e revisar se o equipo mostra sinais de intrusión.
Afectame?
Afectache se a túa empresa usa un router MikroTik (con RouterOS) que non se actualizou desde o 3 de setembro, sobre todo se alguén pode administralo por SSH desde internet. O router adoita escollelo e instalalo o provedor, así que pode que o teñas sen sabelo. Non hai vítimas españolas confirmadas.
Que pasou
O 3 de setembro de 2026, MikroTik publicou o que describiu como «unha actualización de seguridade importante» para RouterOS, o sistema dos seus routers. No seu aviso explicaba que retiña os detalles: «Para dar tempo a actualizar os sistemas, polo momento non publicamos información detallada».
O 22 de setembro, o equipo nacional de resposta a incidentes de Polonia, CERT Polska, publicou a súa análise. Segundo CERT Polska, a combinación de dous fallos, que bautizou como MikroTrick, dá «acceso completo sen autenticación á consola de administración» do router a través do seu servizo SSH. Os primeiros rexistros públicos de ataques son do 2 de setembro, antes de que existise o parche.
O 25 de setembro, a axencia de ciberseguridade dos Estados Unidos (CISA) engadiu CVE-2026-67279, un deses fallos, ao seu catálogo de vulnerabilidades explotadas activamente.
Que sabemos
- Versións corrixidas (segundo MikroTik): RouterOS 7.24.2, 7.23.4 e 6.49.21, ademais da versión de probas 7.25beta3. As anteriores están afectadas.
- Condición para o ataque: o servizo SSH do router ten que ser accesible para o atacante. MikroTik sinala que a súa configuración por defecto bloquea ese acceso desde internet; o risco aparece cando alguén o abriu.
- Que fan os atacantes: CERT Polska describe a creación de contas de administrador novas e o envío de ficheiros de diagnóstico do router a servidores externos.
- Exposición: segundo datos de Shadowserver citados por BleepingComputer, o 5 de setembro había 122.500 equipos MikroTik con SSH accesible desde internet. Non se sabe cantos deles eran vulnerables.
- CERT Polska explica que usou axentes de IA para acelerar a análise técnica dos fallos.
Que non sabemos aínda
- Cantos routers se comprometeron. Non hai unha cifra pública.
- Se hai vítimas en España. Non hai ningunha confirmada.
- Os identificadores exactos. O aviso de MikroTik cita CVE-2026-67276, CVE-2026-86060 e CVE-2026-67277; CERT Polska e CISA atribúen a cadea a CVE-2026-86060 e CVE-2026-67279, e CERT Polska di que algunhas publicacións asociaron por erro CVE-2026-67276 con MikroTrick. Para a túa empresa non cambia nada: as versións corrixidas son as mesmas.
Por que importa
O router é o equipo polo que pasa todo o tráfico da oficina. Quen o controla pode ver ou desviar ese tráfico e usalo como punto de entrada á rede, sen necesidade de enganar a ninguén cun correo.
E volve repetirse un patrón: os atacantes empezaron antes ca o parche, e o risco real está nos equipos que seguen sen actualizar semanas despois.
Que significa para unha peme
Nunha empresa pequena, o router adoita escollelo e instalalo o operador ou o provedor de informática. Iso ten dúas consecuencias habituais:
- a empresa non sabe que marca de router ten nin quen o actualiza;
- para poder dar soporte a distancia, o instalador ás veces deixa a administración aberta a internet, xusto a condición que necesita este ataque.
Que debería facer a túa empresa esta semana
- Pregúntalle ao teu provedor de informática ou ao teu operador se na túa oficina hai algún router MikroTik e que versión de RouterOS ten. Se é anterior a 7.24.2, 7.23.4 ou 6.49.21, pide que o actualicen.
- Pide que a administración do router non estea aberta a internet. MikroTik recomenda limitar o SSH a redes de confianza e, para o soporte remoto, usar unha VPN en lugar de abrir portos.
- Pide que revisen se hai sinais de intrusión: usuarios ou scripts que ninguén recoñece e o aviso de equipo marcado («Flagged») que describe MikroTik. Actualizar pecha a porta, pero non expulsa a quen xa entrase.
- Deixa por escrito quen mantén o router e cada canto se actualiza.
Se non sabes que equipos da túa empresa se poden administrar desde internet, unha auditoría de ciberseguridade comeza precisamente por aí.
Fontes
- MikroTik — «September 2026 vulnerability» (3 de setembro de 2026)Fonte primaria
- CERT Polska — «MikroTrick: technical analysis, disclosure process, and the use of LLM agents» (22 de setembro de 2026)Fonte primaria
- CISA — «CISA Adds Two Known Exploited Vulnerabilities to Catalog» (25 de setembro de 2026)Fonte primaria
- BleepingComputer — «Hackers exploit new MikroTik RouterOS flaws to hijack routers» (7 de setembro de 2026)
Redacción de Defentria. O equipo de Defentria selecciona novas de ciberseguridade a partir de fontes primarias (CERT, organismos oficiais e fabricantes) e explica que significan para unha peme española e que facer ao respecto.