Ransomware
Synology avisa de ataques de ransomware contra sus NAS sin actualizar y pide instalar ya la última versión de DSM
Synology ha detectado ataques que cifran los datos de sus NAS y piden un rescate aprovechando fallos de DSM que ya tienen parche. Muchas pymes guardan en estos equipos sus documentos y sus copias de seguridad: esta semana conviene comprobar que el tuyo está actualizado y no se administra desde internet.
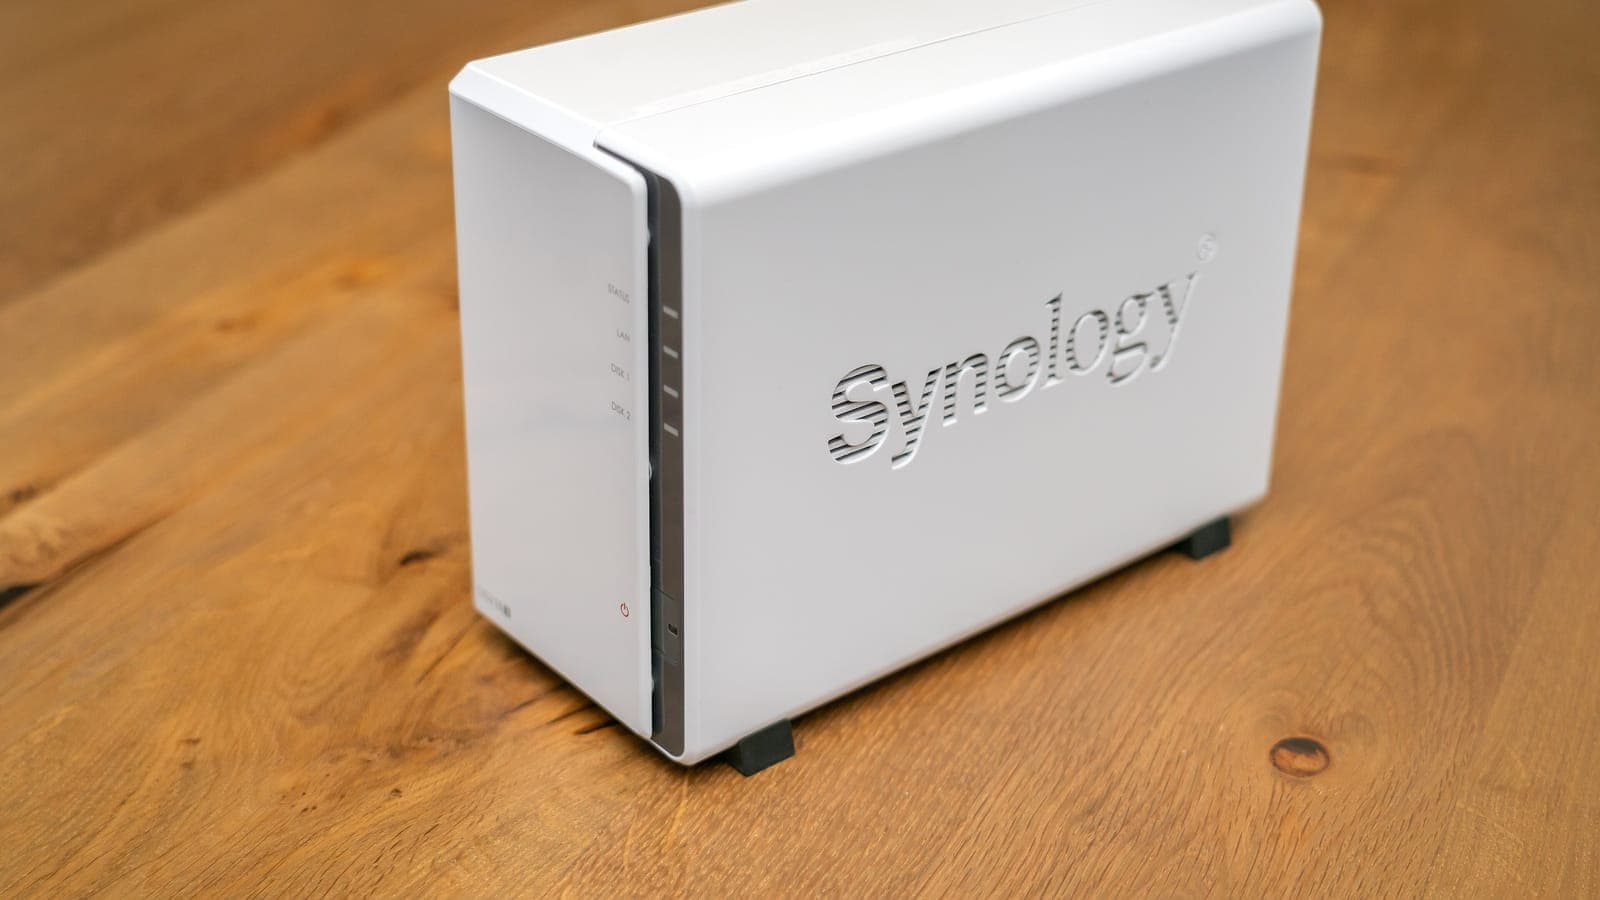
Synology — Fabricante de los NAS atacados y del sistema DSM
En 30 segundos
- Synology confirmó el 29 de octubre que hay atacantes cifrando datos y pidiendo rescates en NAS que funcionan con versiones antiguas de DSM, su sistema operativo.
- Según Synology, aprovechan una vulnerabilidad corregida en diciembre de 2024. La empresa de seguridad 360 apunta, en cambio, a dos fallos críticos que Synology corrigió el 18 de septiembre de 2026.
- 360 identifica el ransomware como C3RB3R, una variante de la familia Cerber que añade la extensión .L0CK3D a los archivos cifrados, y recomienda no pagar el rescate.
- La solución es la misma en ambos casos: actualizar DSM a la última versión disponible y activar las actualizaciones automáticas, como pide Synology.
¿Me afecta?
Te afecta si tu empresa guarda documentos o copias de seguridad en un NAS Synology y no lo ha actualizado en los últimos meses, sobre todo si se puede acceder a él desde fuera de la oficina. No te afecta si no tienes un NAS de esta marca. No hay víctimas españolas confirmadas, pero estos equipos son muy habituales en pymes, gestorías y despachos.
Qué ha pasado
El 29 de octubre de 2026, Synology publicó un comunicado en el que confirma que ha identificado a atacantes que explotan una vulnerabilidad corregida en diciembre de 2024 para atacar dispositivos con versiones obsoletas de DSM, el sistema operativo de sus servidores NAS. Según el fabricante, estos ataques «tienen como objetivo cifrar los datos y extorsionar a las víctimas para obtener un rescate».
Synology «insta encarecidamente» a quien tenga una versión vulnerable a actualizar DSM inmediatamente y recomienda activar las actualizaciones automáticas. El comunicado remite al aviso de seguridad Synology-SA-24:20.
Ese mismo día, la empresa china de seguridad 360 publicó su propia alerta: desde octubre ha atendido varios casos de NAS Synology atacados con C3RB3R, una variante de la veterana familia de ransomware Cerber.
Qué sabemos
- El aviso al que remite Synology (SA-24:20, publicado el 5 de noviembre de 2024) es de gravedad crítica e incluye un fallo, CVE-2024-10441, con una puntuación CVSS de 9,8, que permite a un atacante remoto ejecutar código en el NAS. Las versiones corregidas son DSM 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7 y 6.2.4-25556-8, o posteriores.
- La versión de 360 es distinta: atribuye los casos que ha atendido a CVE-2026-13639 y CVE-2026-13684, dos fallos críticos (CVSS 9,8) que permiten leer y escribir archivos sin contraseña. Synology los corrigió el 18 de septiembre de 2026 en el aviso SA-26:13: hay que tener DSM 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 o 7.2.1-69057-12, o posteriores. Synology no ofrece ninguna medida alternativa a actualizar.
- Cómo se reconoce: según 360, los archivos cifrados terminan en .L0CK3D y en cada carpeta aparece una nota de rescate. 360 añade que «muchos dispositivos todavía no han actualizado el sistema» y pide no pagar el rescate.
Qué no sabemos todavía
- Qué fallo se está usando exactamente. Synology habla de una vulnerabilidad de diciembre de 2024 sin precisar cuál; 360 señala dos fallos de septiembre de 2026. No está claro si describen los mismos ataques, así que no damos por buena una sola versión.
- Cuántos equipos se han atacado y en qué países. Ninguna de las dos fuentes da cifras.
- Si hay víctimas en España. No hay ninguna confirmada.
Por qué importa
El NAS es, en muchas empresas, el sitio donde está todo: las carpetas compartidas, los documentos de clientes y, muchas veces, las copias de seguridad de los ordenadores. Si se cifra, se pierde a la vez el archivo de la empresa y la copia que debía servir para recuperarlo.
Y otra vez se repite el patrón: los parches existían. Uno de los fallos lleva corregido casi dos años.
Qué significa para una pyme
Synology es una de las marcas de NAS más extendidas en pymes, gestorías y despachos. Suele instalarlo el proveedor de informática y se queda funcionando durante años. En la práctica:
- nadie en la empresa sabe qué versión de DSM tiene;
- a menudo se dejó accesible desde internet para trabajar desde casa o desde el móvil, que es justo lo que aprovechan estos ataques;
- las copias de seguridad están en el propio NAS, o en un disco conectado a él, y caerían con el mismo ataque.
Qué debería hacer tu empresa esta semana
- Pregunta a tu proveedor de informática si tenéis un NAS Synology y en qué versión de DSM está. Si no es la última disponible para ese modelo, pide que lo actualice ya y que active las actualizaciones automáticas, como recomienda Synology.
- Si el NAS tiene una versión antigua que no aparece en los avisos, pregunta si ese modelo aún recibe actualizaciones o si toca sustituirlo.
- Comprueba que el panel de administración no está abierto a internet. Si hace falta acceder desde fuera, que sea a través de una VPN.
- Asegúrate de tener una copia de seguridad fuera del NAS, desconectada o en otro lugar, y de que alguien ha probado a restaurarla. Nuestra guía sobre la regla 3-2-1 de copias de seguridad explica cómo organizarlo.
- Si ves archivos terminados en .L0CK3D, desconecta el NAS de la red sin apagarlo si es posible, no pagues el rescate y llama a tu proveedor o a un equipo de respuesta a incidentes.
Fuentes
- Synology — «Synology insta a los usuarios a actualizar DSM tras los ataques de ransomware contra versiones obsoletas de DSM» (29 de octubre de 2026)Fuente primaria
- Synology — aviso de seguridad Synology-SA-24:20 (DSM), publicado el 5 de noviembre de 2024Fuente primaria
- Synology — aviso de seguridad Synology-SA-26:13 (DSM), publicado el 18 de septiembre de 2026Fuente primaria
- 360 — alerta sobre ataques del ransomware Cerber contra NAS Synology (29 de octubre de 2026, en chino)
- IT-Connect — «C3RB3R Ransomware Is Hitting Synology NAS Devices: How to Protect Yours» (Florian Burnel, 29 de octubre de 2026)
Redacción de Defentria. El equipo de Defentria selecciona noticias de ciberseguridad a partir de fuentes primarias (CERT, organismos oficiales y fabricantes) y explica qué significan para una pyme española y qué hacer al respecto.