Saltar al contenido principal
Defentria
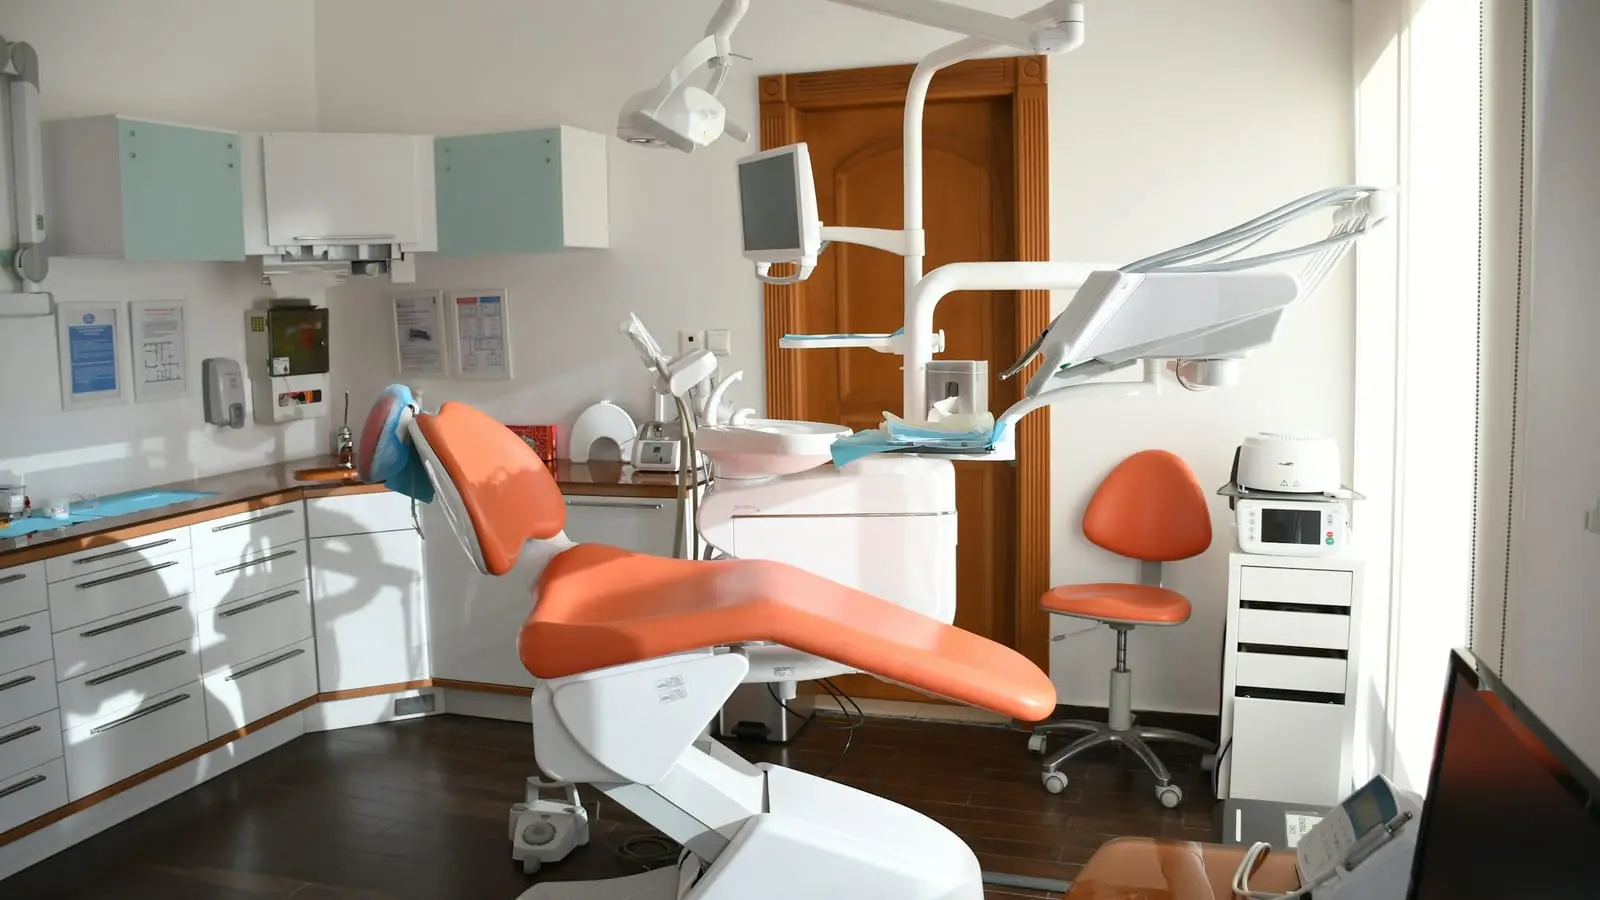
Gabinete dental con un sillón naranja, la lámpara y el equipo de trabajo

Ciberseguridad para clínicas y centros sanitarios

Una clínica guarda los datos más delicados que existen, los de salud, y vive de una agenda que no puede pararse. Un ataque no solo expone a los pacientes: cierra la consulta.

Lo que está en juego

Las historias clínicas

Diagnósticos, tratamientos, radiografías y alergias. Son datos de salud, la categoría que el RGPD protege con más exigencia, y no se pueden «cambiar» como una contraseña si se filtran.

La agenda

Si el programa de gestión o el ordenador de recepción se bloquean, no sabes a quién atiendes hoy ni qué tratamiento tiene pendiente. Cada día parado son citas perdidas.

Los equipos de diagnóstico

Radiología digital, escáneres y ordenadores conectados que a menudo funcionan con sistemas antiguos porque el fabricante no da soporte a versiones nuevas.

Los pagos de los pacientes

Tratamientos de cientos o miles de euros, presupuestos y financiaciones que se gestionan por correo o mensajería: un blanco fácil para quien suplanta a la clínica.

Cómo suelen atacar a clínicas y centros sanitarios

Caso 1

El ransomware que para la consulta

Un correo con una «factura de un proveedor de material» llega a recepción. Al abrir el adjunto, se cifran el servidor, el programa de gestión y las radiografías. La clínica abre al día siguiente sin agenda y sin historias.

Qué lo frena: Copias de seguridad separadas y probadas, equipos actualizados con protección moderna y un equipo de recepción que sabe reconocer el adjunto peligroso.

Caso 2

El acceso remoto que nadie cerró

El proveedor del software clínico instaló un programa de acceso remoto para dar soporte y nunca se quitó. La contraseña es la misma desde hace años. Es la puerta que buscan los atacantes, y nadie en la clínica sabe que existe.

Qué lo frena: Inventario de quién puede entrar desde fuera, accesos remotos solo cuando hacen falta y siempre con doble factor.

Caso 3

El paciente que recibe un mensaje «de la clínica»

Un paciente con un tratamiento pendiente recibe un correo o un mensaje con el presupuesto y una cuenta para pagar la señal. Lo escribe alguien que ha leído el correo de la clínica o que simplemente ha copiado su logotipo.

Qué lo frena: Dominio protegido con SPF, DKIM y DMARC, doble factor en el correo y una norma conocida por los pacientes: la clínica nunca pide pagos a cuentas nuevas por mensaje.
Lo que revisamos en el diagnóstico

  • Dónde están las historias clínicas y quién puede verlas, incluidos los antiguos empleados
  • Copias de seguridad del programa de gestión y de las imágenes, separadas y probadas
  • Accesos remotos de proveedores y del propio personal
  • Equipos de diagnóstico y ordenadores con sistemas sin soporte
  • Doble factor en el correo y en el software clínico
  • Configuración del correo: SPF, DKIM, DMARC y suplantaciones
  • Cómo se envían informes y radiografías a pacientes y a otros profesionales
  • Qué hacer si la agenda se para o si hay una brecha de datos

Al final te entregamos los riesgos encontrados, su impacto en el negocio y un plan de mejora con prioridades. Así funciona la auditoría.

Preguntas frecuentes de clínicas y centros sanitarios

Si tu duda no aparece aquí, la resolvemos en la primera llamada, gratuita y sin compromiso.

También trabajamos con gestorías y asesorías, despachos de abogados, administradores de fincas, inmobiliarias, hoteles y apartamentos turísticos, corredurías y agencias de seguros y estudios de arquitectura e ingenierías.

Empieza por saber dónde estás. Luego, por dónde seguir.

Revisamos tu clínica sin parar el trabajo diario y te entregamos un plan con prioridades claras.

Primera llamada gratuitaSin compromiso